Souveräne Cloud Deutschland KI: Wo liegen Ihre Daten?
Warum „EU-Region" im Vertrag Ihre KI-Freigabe nicht trägt — und welche Datenflüsse Sie vorher einzeln prüfen müssen.
Artikel lesen →Insights
Praxiswissen zu Applied AI, Automatisierung und Software im Mittelstand — geschrieben von denen, die es bauen und betreiben.
63 Artikel gefunden · Seite 1 von 3
Warum „EU-Region" im Vertrag Ihre KI-Freigabe nicht trägt — und welche Datenflüsse Sie vorher einzeln prüfen müssen.
Artikel lesen →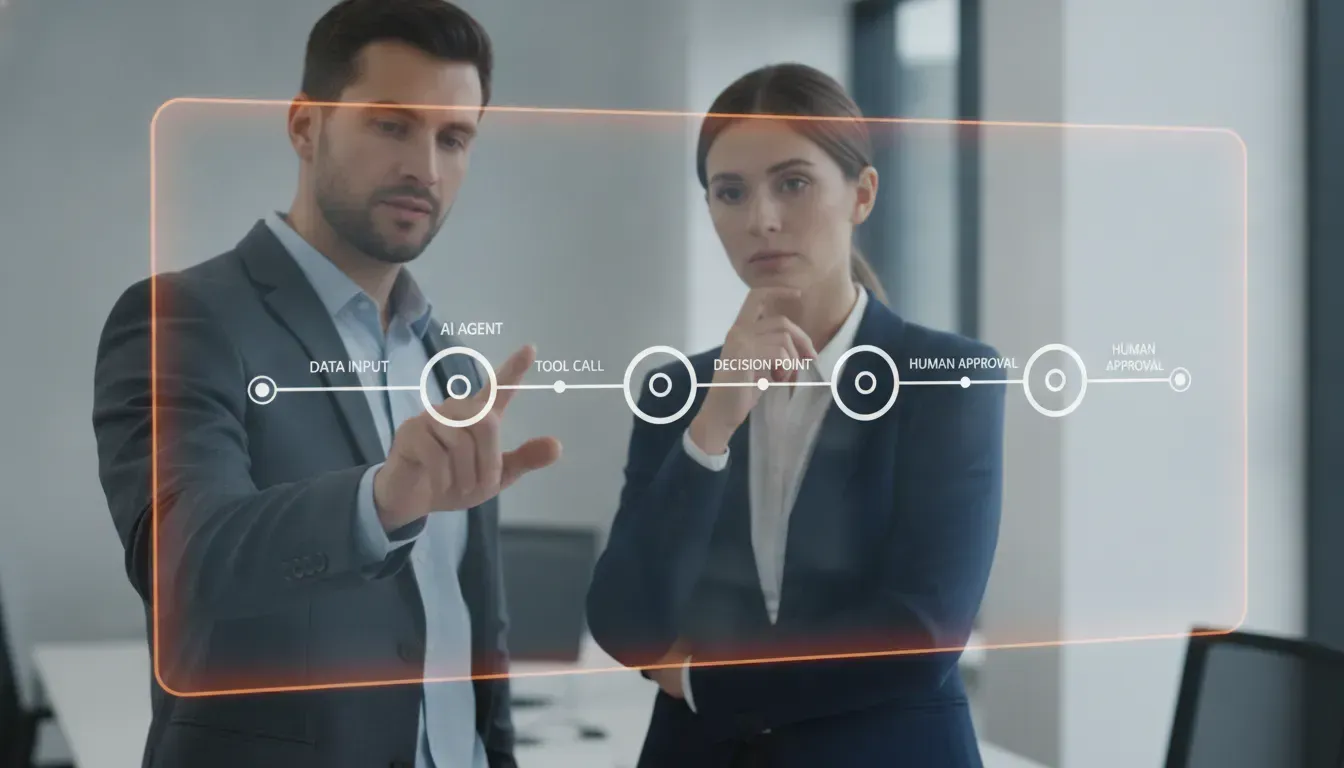
Ein Prompt mit „Sei vorsichtig“ ist keine Kontrolle. Welche fünf Elemente ein Audit-Trail für KI-Agenten enthalten muss und wie Sie ihn in vier Schritten in bestehende Systeme einbauen.
Artikel lesen →
Compliance-Dokumentation kann als Nebenprodukt des Betriebs entstehen statt als Fleißarbeit. Vier Architektur-Prinzipien, mit denen KI-Nutzung im Unternehmen kontrollierbar wird.
Artikel lesen →
Eine Nutzungsrichtlinie sieht nicht, wenn jemand unter Zeitdruck den ganzen E-Mail-Verlauf in ChatGPT kopiert. Wie ein Gateway mit Named-Entity-Recognition, Pseudonymisierung und Protokoll den Personenbezug vor dem Modell abfängt.
Artikel lesen →
Lock-in bei KI-Anbietern entsteht nicht durch einen Vertrag, sondern durch vier Schichten, die sich unbemerkt im Code ansammeln. Welche Design-Entscheidungen den Anbieterwechsel zur Konfigurationsänderung machen.
Artikel lesen →
Eine Intranet-Seite zur Kennzeichnungspflicht hilft dem Vertriebsmitarbeiter kurz vor Feierabend nicht. Wie Chatbot-Hinweis, maschinenlesbare Markierung und Audit-Trail als Funktion in Ihre Systeme kommen.
Artikel lesen →
Ein Hinweis im Wiki überlebt keinen Bildexport am Abend. Wie Chatbot-Status, C2PA-Manifest und eine durchgängige generation_id die KI-Kennzeichnung vom Gateway bis ins Archiv nachweisbar machen.
Artikel lesen →
Der unbedachte Prompt kurz vor Feierabend ist das eigentliche Datenschutzrisiko bei KI. Wie ein Gateway mit Maskierung und ein interner Pfad auf souveräner Infrastruktur beides abfangen.
Artikel lesen →
Ein Auftragsverarbeitungsvertrag stoppt keinen einzigen Prompt. Sechs Schritte von der Inventur der Browser-Tabs bis zum Hybrid-Gateway, das sensible Daten intern hält und jede Anfrage protokolliert.
Artikel lesen →
„Lösche keine Kundendaten ohne Freigabe“ ist eine Bitte an das Modell, keine Kontrolle. Warum Berechtigungen, Betragsgrenzen und Freigaben in den Harness gehören und wie ein Audit-Trail auch blockierte Aktionen beweist.
Artikel lesen →
Wenn der Anbieter das Modell still austauscht, existiert der Stand von damals nicht mehr. Wann Sie ein offenes Modell auf eigener Infrastruktur einfrieren sollten und wann eine dokumentierte Cloud-Version genügt.
Artikel lesen →
Nicht jede KI-Anwendung gehört auf eigene Infrastruktur, aber einige dürfen nirgendwo anders laufen. Eine Sortierhilfe für Datenschutz- und Compliance-Verantwortliche, mit Kostenlogik statt Ideologie.
Artikel lesen →
Wer prüft, will wissen: welche Entscheidung, wann, auf welcher Grundlage. Fünf Einträge, die ein Audit-Trail für KI-Agenten enthalten muss, und warum ein Prompt kein Kontrollpunkt ist.
Artikel lesen →
Wer ChatGPT sperrt, verliert den Überblick, nicht die Nutzung. Wie Sie aus Schatten-KI eine Bedarfsanalyse machen und Mitarbeitende zu KI-Champions werden, die wissen, was in keinen Prompt gehört.
Artikel lesen →
Ob ein neues Modell dasselbe leistet wie das alte, lässt sich nicht an einer Vorführung erkennen. Fünf Schritte zu einem Evaluations-Set aus echten Fällen, das Modellwechsel prüfbar macht.
Artikel lesen →
Eine Richtlinie zur KI-Kennzeichnung hält genau so lange, wie niemand unter Zeitdruck steht. Warum die Transparenzpflichten des EU AI Act in den Code gehören und wie ein zentrales Gateway den Nachweis gleich mitliefert.
Artikel lesen →
Nach dem Schaden fragt jemand: Warum hat der Agent das getan? Wer dann nur den Prompt zeigen kann, hat verloren. Was ein Audit-Trail festhalten muss, damit die Fehleranalyse bei Fakten beginnt und nicht bei „Halluzination“.
Artikel lesen →
Ein Chatverlauf beantwortet keine Prüfungsfrage. Welche fünf Einträge ein Audit-Trail braucht, damit die Revision jeden Schritt eines KI-Agenten bis zur Freigabe nachlesen kann.
Artikel lesen →
Ein Finanzdienstleister fand Dutzende KI-Zugänge auf Firmengeräten und entschied sich gegen ein Verbot. Wie ein Gateway mit Datenklassen die Kreditakte im Haus hält und den Nachweis gleich mitliefert.
Artikel lesen →
Ein Auftragsverarbeitungsvertrag stoppt keinen einzigen Datenabfluss. Wie ein zentrales KI-Gateway mit Filterung, Modellrouten und Protokoll die KI-Nutzung im Mittelstand kontrollierbar macht.
Artikel lesen →
Wer ChatGPT verbietet, bekommt dieselben Kundendaten auf privaten Smartphones, nur ohne Protokoll. Vier Schritte, mit denen Geschäftsführer die tatsächliche KI-Nutzung erfassen und in einen kontrollierten Zugang überführen.
Artikel lesen →
Ein Verbot macht Schatten-KI nicht kleiner, nur unsichtbarer. Wie ein nutzbares Angebot, ein KI-Gateway und automatische Nachweise die Nutzung zurück in den Sichtbereich holen.
Artikel lesen →
Screenshots aus dem Chat und eine Log-Datei auf irgendeinem Server überzeugen keinen Prüfer. Welche fünf Bausteine ein Audit-Trail für KI-Agenten braucht und warum ein Prompt keine Kontrolle ist.
Artikel lesen →
API-Adresse tauschen, Schlüssel eintragen, fertig? Im Betrieb hängt an einem KI-Anbieter weit mehr. Wie Gateway-Schicht, anbieterneutrale Prompts und ein eigener Evaluations-Harness den Wechsel planbar machen.
Artikel lesen →