Insights
KI-Governance im Mittelstand: Datenflüsse kontrollieren statt ChatGPT verbieten
Ein Auftragsverarbeitungsvertrag stoppt keinen einzigen Datenabfluss. Wie ein zentrales KI-Gateway mit Filterung, Modellrouten und Protokoll die KI-Nutzung im Mittelstand kontrollierbar macht.
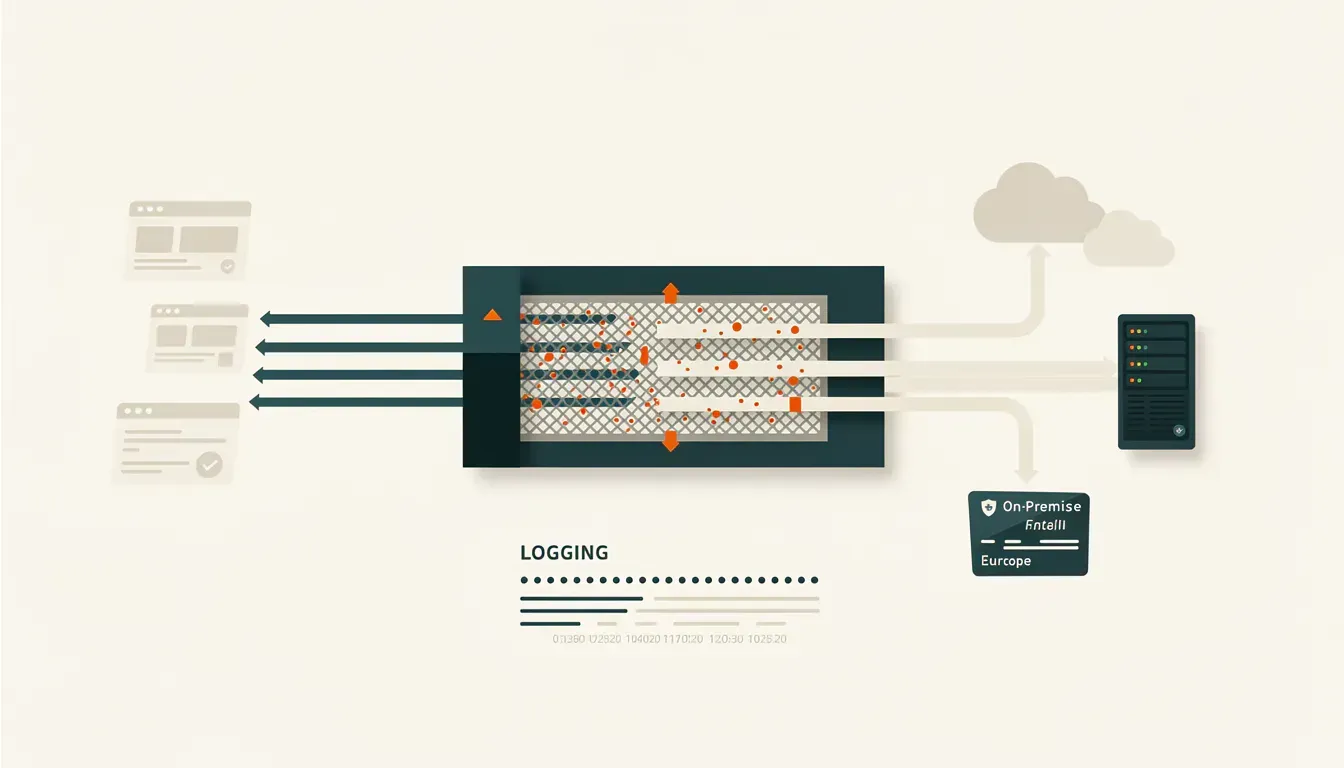
KI-Governance im Mittelstand beginnt nicht mit einer Nutzungsrichtlinie, sondern mit einem kontrollierten technischen Zugang zu KI-Modellen. Solange Beschäftigte Prompts direkt aus dem Browser an verschiedene Anbieter senden, kann kein Datenschutzbeauftragter verlässlich sagen, welche Daten das Unternehmen verlassen haben.
Die Situation ist bekannt: Ein Vertriebsmitarbeiter lässt eine Kundenmail zusammenfassen, die Personalabteilung formuliert ein Zwischenzeugnis, die Buchhaltung bittet um Hilfe bei einer Excel-Auswertung. In jedem dieser Fälle können Namen, Vertragsdetails, Kontodaten oder Gesundheitsinformationen im Prompt stehen. Ein Auftragsverarbeitungsvertrag ist dafür nötig, aber er stoppt keinen einzigen Datenabfluss.
Ein AVV regelt Verantwortung, keine Datenflüsse
Ein Auftragsverarbeitungsvertrag (AVV) schafft den vertraglichen Rahmen zwischen Unternehmen und KI-Anbieter: Weisungsrechte, technische Maßnahmen, Pflichten bei Datenschutzvorfällen. Er beantwortet nicht die operative Frage, welche Mitarbeiter welche Inhalte an welches Modell übertragen.
Genau hier liegt der Fehler vieler KI-Einführungen. Erst wird ein Chatbot freigegeben, danach entsteht hektisch eine Richtlinie mit dem Satz „keine vertraulichen Daten eingeben“. Das ist im Alltag zu dünn. Wer morgens einen Stapel Kundenanfragen abarbeitet, erkennt nicht bei jedem Kopiervorgang, ob in einer E-Mail noch eine Personalnummer, eine private Anschrift oder eine Bankverbindung steckt.
Die DSGVO verlangt mehr als eine Unterschrift unter einem Vertrag: eine passende Rechtsgrundlage, dokumentierte technische und organisatorische Maßnahmen, ein Verzeichnis der Verarbeitungstätigkeiten. Der EU AI Act bringt je nach System weitere Pflichten dazu. Ein sauberer Vertrag ersetzt keine kontrollierbare Architektur.
KI-Gateway einführen: Unternehmen bekommen einen Kontrollpunkt
Ein zentrales KI-Gateway bündelt alle KI-Anfragen des Unternehmens, bevor ein Prompt ein externes oder internes Modell erreicht. Beschäftigte arbeiten weiter über Chat, Fachanwendung oder Assistent, aber die Anfrage läuft über einen kontrollierten Endpunkt.
Ohne Gateway haben Sie Hunderte einzelne Browsersitzungen, dazu private Konten und verstreute Abonnements. In einem Audit ist dann kaum nachvollziehbar, ob eine Angebotskalkulation in einem freigegebenen Unternehmenskonto oder in einem privaten Dienst verarbeitet wurde. Mit Gateway gibt es eine belastbare Antwort: Die Anfrage kam von diesem Nutzer, aus dieser Anwendung, zu dieser Uhrzeit und ging an dieses Modell.
Das Gateway entscheidet anhand fester Regeln. Ein Marketingtext ohne Kundendaten darf an ein extern betriebenes Modell. Eine Anfrage aus dem Personalsystem mit Gehaltsdaten wird blockiert oder an ein Modell auf europäischer Infrastruktur geleitet. Diese Entscheidung darf nicht von der Tagesform einzelner Mitarbeiter abhängen.
Für den Mittelstand ist das kein jahrelanger Konzernumbau. Ein abgegrenzter Zugang für eine erste Nutzergruppe reicht: Anmeldung über die bestehende Benutzerverwaltung, wenige zugelassene Modelle, Protokollierung und Regeln für sensible Daten. Das bringt mehr Kontrolle als eine seitenlange KI-Richtlinie, die niemand vor dem nächsten Prompt liest.
Filterung vor dem Modell verhindert vermeidbare Übertragungen
Das Gateway prüft Prompts, bevor sie an ein Modell gehen. Es erkennt definierte Datenklassen und kann sie blockieren, maskieren oder durch Platzhalter ersetzen. Aus „Fassen Sie die Reklamation von Frau ein Mitarbeiter, Kundennummer eine Nummer, zusammen“ wird eine Anfrage mit Platzhaltern. Die Aufgabe bleibt lösbar; die personenbezogenen Angaben verlassen das Unternehmen nicht.
Bei Gesundheitsdaten, Lohninformationen oder vollständigen Vertragsakten reicht Maskierung oft nicht. Dann lehnt das Gateway die Anfrage ab oder leitet sie an ein intern betriebenes Modell. Das wirkt restriktiv. Tatsächlich schafft die Grenze Vertrauen: Beschäftigte wissen, dass sie KI einsetzen dürfen, ohne bei jeder Anfrage selbst Datenschutzjurist zu spielen.
Kein Filter ist fehlerfrei. Die automatische Erkennung von Namen, Orten und Kennungen in Texten übersieht Sonderfälle. Deshalb braucht KI-Governance zusätzlich Datenklassifizierung, Freigaberegeln und Stichproben. Wer behauptet, ein einziger Filter löse den Datenschutz, verkauft eine gefährliche Vereinfachung.
Sensible Aufgaben brauchen eine eigene Modellroute
Besonders schutzwürdige Daten dürfen nicht zum bequemsten oder populärsten Modell geschickt werden. Modellrouten legen fest, welches Modell für welche Datenklasse zulässig ist.
Für Personalakten, Konstruktionsunterlagen oder Geschäftsgeheimnisse kann ein Modell mit offenen Gewichten sinnvoll sein, das in einer kontrollierten europäischen Umgebung läuft. Das hält Verarbeitung und Betriebsverantwortung näher am Unternehmen als ein Direktzugang zu einem US-Anbieter. Das heißt nicht, dass jedes Unternehmen sofort ein eigenes Sprachmodell betreiben soll. Für Standardaufgaben ist ein externer Dienst unter passenden Verträgen wirtschaftlich sinnvoll. Der Eigenbetrieb lohnt sich dort, wo sensible Daten regelmäßig verarbeitet werden oder die Abhängigkeit von einem Anbieter ein Geschäftsrisiko ist. Wie diese Abwägung im Einzelnen aussieht, beschreibt der Beitrag KI-Daten in der EU verarbeiten.
Protokollierung schafft einen Nachweis statt Erinnerungsarbeit
Ein Audit-Trail ist eine nachvollziehbare Protokollkette: Wer hat welche Anfrage gestellt, welche Regel griff, welches Modell verarbeitete sie? Er ist das Rückgrat einer prüfbaren KI-Governance.
Protokollierung heißt nicht, den kompletten Prompt dauerhaft für Führungskräfte lesbar zu speichern. Das wäre selbst ein Datenschutzproblem. Sinnvoll ist eine abgestufte Speicherung: Metadaten wie Nutzerkennung, Zeitstempel, Modell, Datenklasse und Regelentscheidung werden revisionssicher erfasst. Inhalte nur dann und nur so lange, wie es für Sicherheitsanalysen oder gesetzliche Nachweise erforderlich ist.
Stellen Sie sich die Frage einer Aufsichtsbehörde vor: „Wurden Daten aus dem Vertragsmanagement an einen externen KI-Anbieter übermittelt?“ Ohne Nachweis beginnt die Suche in E-Mails, Browserverläufen und Erinnerungen. Mit Gateway exportieren Sie einen Bericht und sehen zugleich, ob eine Regel verletzt wurde.
Klein starten, aber verbindlich
Der erste Schritt ist eine Bestandsaufnahme der realen KI-Nutzung. Fragen Sie die Fachbereiche konkret, welche Texte, Tabellen und Dokumente heute in Chatbots landen. Ein Vertriebsleiter nennt „Angebotstexte“; bei genauerem Hinsehen stecken darin Preislisten, Ansprechpartner und individuelle Rabatte.
Danach definieren Sie wenige Datenklassen und klare Routen, etwa öffentliche Inhalte, interne Informationen und besonders schutzwürdige Daten. Entscheidend ist nicht die Zahl der Kategorien, sondern dass jede technisch durchgesetzt wird. Eine Richtlinie ohne Gateway bleibt ein Appell.
Anschließend läuft ein Pilot mit einer überschaubaren Nutzergruppe. Messen Sie Blockierungen, Fehlklassifizierungen und die Akzeptanz im Alltag. Wenn der Filter bei jeder zweiten Vertriebsanfrage unnötig stoppt, umgehen die Mitarbeiter das System. Gute KI-Governance ist streng bei Datenabflüssen und praktisch bei legitimer Arbeit.
Häufige Fragen zur KI-Governance im Mittelstand
Reicht ein AVV, um ChatGPT DSGVO-konform zu nutzen? Nein. Ein AVV ist ein notwendiger Vertrag, keine technische Kontrolle. Das Unternehmen muss zusätzlich sicherstellen, dass Datenflüsse nachvollziehbar bleiben und sensible Inhalte nicht unkontrolliert eingegeben werden können.
Müssen Sie alle externen KI-Modelle verbieten? Nein. Ein pauschales Verbot führt zu privaten Konten und nicht freigegebenen Diensten. Sinnvoller ist eine Modellroute: externe Modelle für niedrig sensible Aufgaben, kontrollierte europäische oder interne Modelle für sensible.
Welche Daten sollte ein Gateway mindestens erkennen? Personenbezogene Daten wie Namen, E-Mail-Adressen, Telefonnummern, Anschriften und Kundennummern. Je nach Branche kommen Bonitätsdaten oder Konstruktionsdaten hinzu. Die Datenklassen müssen aus Ihren Prozessen kommen, nicht aus einer Vorlage.
Wie lange müssen KI-Protokolle gespeichert werden? Das hängt von Zweck und rechtlichen Anforderungen ab. Metadaten und Regelentscheidungen dürfen meist länger bleiben als Prompt-Inhalte. Definieren Sie eine dokumentierte Löschfrist mit Datenschutz und Informationssicherheit.
Der nächste Schritt: eine Frage an einen Fachbereich
Gehen Sie in einen Fachbereich, etwa Vertrieb oder Kundenservice, und fragen Sie konkret, welche Dokumente dort heute in KI-Chats landen. Notieren Sie, welche davon Kundendaten enthalten und welche das Unternehmen niemals an ein externes Modell senden dürfte. Mit dieser Liste skizzieren wir in eine halbe Stunde, wie ein Gateway mit Filterung und Modellrouten zu Ihren Datenflüssen passt: Potenzial-Check buchen.