Insights
KI Audit-Trail fürs Kundenaudit: Die Checkliste für prüfbare KI-Agenten
Screenshots aus dem Chat und eine Log-Datei auf irgendeinem Server überzeugen keinen Prüfer. Welche fünf Bausteine ein Audit-Trail für KI-Agenten braucht und warum ein Prompt keine Kontrolle ist.
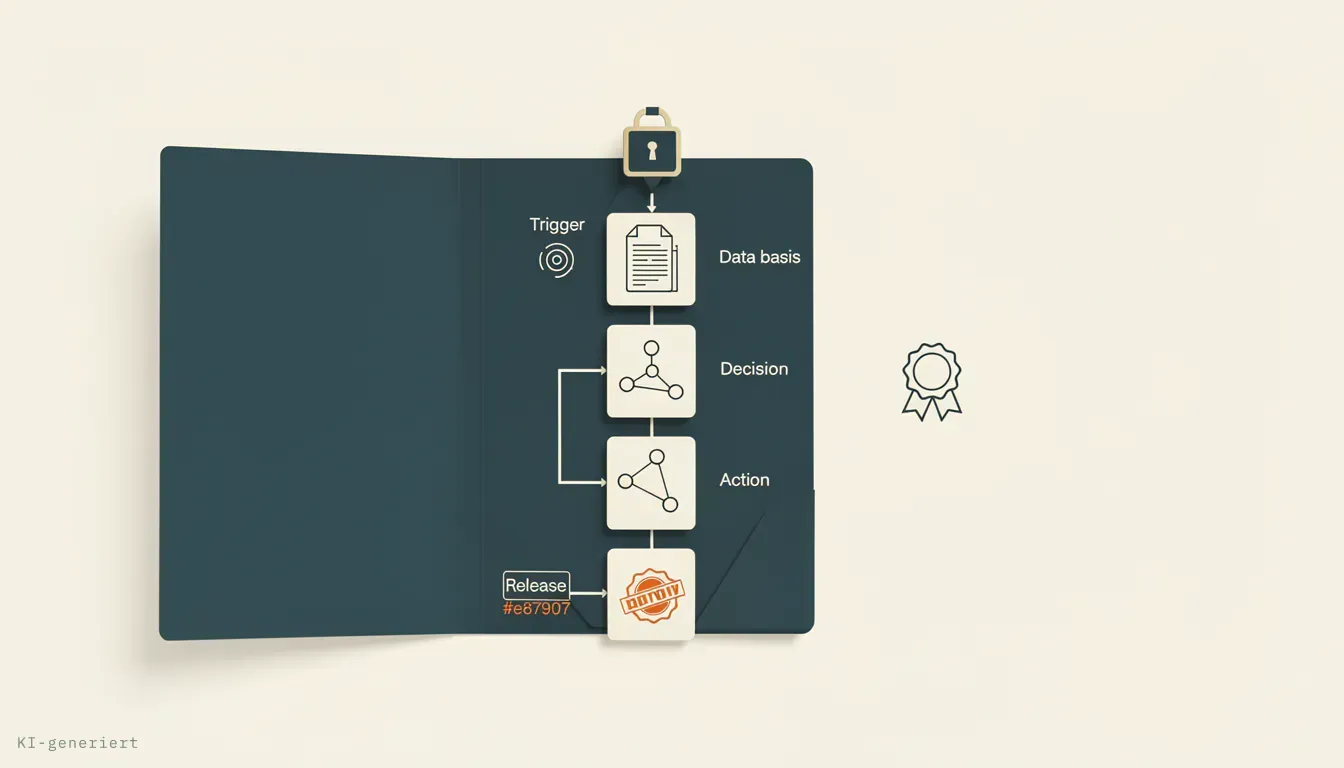
Ein KI Audit-Trail muss jeden relevanten Vorgang eines KI-Systems nachvollziehbar belegen: Auslöser, Datengrundlage, Entscheidungsweg, Aktion und Freigabe. Im Kundenaudit entscheidet genau das darüber, ob Ihre KI als kontrolliertes System gilt oder als Black Box, die niemand verantworten will.
Ein Kundenaudit prüft Belege, keine Präsentation
Ein Prüfer stellt selten abstrakte Fragen wie „Ist Ihre KI sicher?“. Er nimmt einen konkreten Vorgang: „Warum hat Ihr Agent an diesem Tag diese Rechnung freigegeben, diese E-Mail versendet oder diesen Datensatz geändert?“ Dann will er die Antwort sehen, nicht hören.
In der Praxis scheitert es an einer unangenehmen Kleinigkeit. Der Qualitätsmanager hat ein paar Screenshots aus dem Chat gespeichert, der Entwickler kennt die Log-Datei auf einem Server, der Fachbereich verweist auf eine Freigabe per E-Mail. Keines dieser Dokumente bildet den Vorgang vollständig ab. Schon gar nicht in der richtigen zeitlichen Reihenfolge.
Ein Audit-Trail fürs Kundenaudit ist deshalb kein Reporting-Projekt für später. Er gehört in die Architektur des KI-Systems. Wer KI-Agenten in Angebotsprozesse, Logistik, Kundenservice oder Finanzabläufe einbindet, muss jeden Vorgang so dokumentieren, dass ein Außenstehender ihn nachvollziehen kann. Ein Chatverlauf reicht dafür nicht. Er zeigt Eingaben und Antworten, aber keine Datenquellen, API-Aufrufe, Berechtigungsprüfungen oder Freigaben.
Audit-Trail für KI-Systeme: Diese Angaben muss er enthalten
Ein belastbarer Audit-Trail dokumentiert einen Vorgang vom Start bis zum Abschluss, und die Einträge entstehen automatisch. Manuelle Protokolle fallen im Stress aus, und genau dann braucht man sie.
Der Auslöser: Warum wurde der KI-Agent aktiv?
Der Audit-Trail beginnt mit dem Anlass: Zeitpunkt, auslösendes Ereignis, Auftraggeber und eindeutige Vorgangskennung. Bei einem menschlichen Start gehört der angemeldete Benutzer dazu, bei einer Automatisierung das technische Ereignis.
Beispiel: Ein KI-Agent erstellt einen Antwortentwurf für eine Reklamation, weil ein Ticket mit Priorität „hoch“ im Service-System eingegangen ist. Im Audit-Trail stehen Ticketnummer, Eingangszeit, verwendete Regel und die Identität des Servicekontos. „Der Agent lief halt jede Stunde“ ist keine auditfeste Erklärung.
Die Datengrundlage: Womit hat das System gearbeitet?
Ein Prüfer will wissen, auf welcher Grundlage die Entscheidung entstand. Der Audit-Trail braucht deshalb Verweise auf die verwendeten Quellen: Dokumentversionen, Datenbankabfragen, Suchtreffer, Einträge der Wissensdatenbank und relevante Eingabedaten. Bei personenbezogenen Daten gilt Datenminimierung. Speichern Sie nicht blind komplette Inhalte, wenn ein Hash, eine Dokument-ID oder ein kontrollierter Verweis genügt.
Nehmen wir einen Agenten, der Lieferverzögerungen bewertet. Es reicht nicht, festzuhalten, dass er „ERP-Daten“ genutzt hat. Der Audit-Trail muss zeigen, welche Auftragsnummer, welcher Lagerbestand und welcher Stand der Lieferantenmeldung zum Entscheidungszeitpunkt vorlagen. Sonst lässt sich Monate später nicht unterscheiden, ob der Agent falsch gerechnet oder mit falschen Stammdaten korrekt gerechnet hat.
Der Entscheidungsweg: Modell, Anweisungen und Regeln
Sprachmodelle ändern sich. Anbieter aktualisieren Modelle, Teams ändern Systemanweisungen, Fachbereiche pflegen Regelwerke weiter. Ohne Versionsstände ist ein alter Vorgang kaum reproduzierbar.
Protokollieren Sie daher Modellanbieter, Modellbezeichnung, Modellversion, Parameter und die Version der Systemanweisung. Arbeitet das System mit Retrieval-Augmented Generation (RAG), also mit einer KI, die vor der Antwort Unternehmenswissen abruft, gehört auch die Version des Wissensbestands hinein. Der vollständige Prompt muss nicht immer dauerhaft im Klartext liegen; bei sensiblen Inhalten ist ein geschützter Verweis auf den verschlüsselten Originaldatensatz oft sinnvoller. Entscheidend ist, dass ein berechtigter Prüfer den damaligen Kontext rekonstruieren kann.
Werkzeug-Aufrufe: Hier wird aus Text eine Handlung
Der wichtigste Teil eines Audit-Trails sind Aktionen mit Außenwirkung. Ein KI-Agent, der einen Textvorschlag erzeugt, trägt ein überschaubares Risiko. Ein KI-Agent, der einen CRM-Datensatz ändert, eine Bestellung auslöst oder eine E-Mail versendet, greift in den Betrieb ein.
Jeder Schreibzugriff braucht deshalb einen vollständigen Eintrag: aufgerufenes System, Aktion, Parameter, Zeitstempel, Ergebnis und technische Identität. Lesezugriffe dürfen je nach Risiko stärker verdichtet werden. Bei einer Löschung oder einer Zahlungsanweisung ist Verdichtung der falsche Sparansatz.
Ein Beispiel aus dem Alltag: Ein Agent erkennt eine doppelte Lieferantenrechnung und setzt sie auf „Klärung“. Im Audit-Trail muss stehen, welche Rechnung betroffen war, welche Dublettenprüfung griff und ob der Statuswechsel erfolgreich ins Buchhaltungssystem geschrieben wurde. Ist der Aufruf fehlgeschlagen, gehört auch das hinein. Fehlversuche sind für Audits und Fehleranalyse oft aufschlussreicher als Erfolgsfälle.
Menschliche Freigaben: Wer durfte den Schritt verantworten?
Eine Freigabe ist nur belastbar, wenn ihr Kontext dokumentiert ist. Der Audit-Trail hält fest, welcher Mitarbeiter entschieden hat, wann die Freigabe erfolgte, welche Informationen angezeigt wurden und welche Berechtigung zu diesem Zeitpunkt galt.
Ein Vermerk „von Mitarbeiter X bestätigt“ reicht nicht. Genehmigt ein Vertriebsleiter einen vom Agenten vorbereiteten Sonderrabatt, muss später erkennbar sein, welchen Kundenumsatz, welche Marge und welche Begründung er dabei gesehen hat. Das schützt das Unternehmen vor unbelegten Vorwürfen. Es schützt ebenso den Mitarbeiter, der auf Basis der damals sichtbaren Informationen entschieden hat.
Ein Prompt ist keine Kontrolle
„Antwort sorgfältig prüfen“ oder „Lösche nie Daten ohne Rückfrage“ sind Anweisungen an ein Sprachmodell, keine technischen Kontrollen. Das Modell kann eine Anweisung falsch verstehen, durch widersprüchliche Eingaben beeinflusst werden oder in einer seltenen Konstellation schlicht versagen.
Ein echtes Freigabe-Gate liegt außerhalb des Modells. Es blockiert die Übertragung einer Zahlung, bis eine berechtigte Person bestätigt hat. Eine Berechtigungsprüfung verhindert, dass der Agent ein Kundensystem beschreibt, obwohl der Prompt dazu auffordert. Ein Limit beendet eine Serie fehlerhafter API-Aufrufe nach wenigen Versuchen und eröffnet einen Incident.
Der Unterschied ist banal, aber geschäftskritisch: Ein Prompt ist ein Hinweisschild. Ein technisches Gate ist eine verschlossene Tür. Im Kundenaudit zählt die Tür.
Unveränderbarkeit und Aufbewahrung entscheiden über den Beweiswert
Ein Audit-Trail darf nicht im selben Zugriffskontext liegen wie der KI-Agent. Kann das System seine eigenen Spuren ändern oder löschen, ist die Protokollierung im Ernstfall wertlos. Dasselbe gilt für Administratoren ohne nachvollziehbaren Sonderzugriff.
Bewährt haben sich getrennte Protokollspeicher mit manipulationssicherer Aufbewahrung, etwa WORM-Speicher („Write Once, Read Many“) oder kryptografisch verkettete Einträge. Bei einer Hash-Kette verweist jeder Datensatz auf den vorherigen; eine nachträgliche Änderung wird damit erkennbar. Das ersetzt keine saubere Rechteverwaltung, erhöht aber den Beweiswert erheblich.
Die Aufbewahrungsfrist darf nicht aus dem Bauch kommen. Richten Sie sie an Kundenverträgen, gesetzlichen Pflichten, Incident-Prozessen und der tatsächlichen Rekonstruktionsdauer aus. Für einen Agenten, der Angebote formuliert, gelten andere Anforderungen als für einen Agenten im Finanzprozess. Löschkonzepte gehören dazu: Datenschutz verlangt keine Protokollwüste, sondern einen begründeten Umgang mit Daten.
Wer den Audit-Trail nachträglich in einen bestehenden Agenten einbauen will, unterschätzt den Aufwand fast immer. Schnittstellen, Identitäten, Datenflüsse und Freigabeschritte müssen nachgezogen werden. Bei einem Prototyp ist der Neubau mit sauberer Architektur oft günstiger als das Verkleben von Logs.
Die Audit-Checkliste vor dem nächsten Kundentermin
Prüfen Sie Ihr KI-System an einem echten Fall aus dem vergangenen Monat. Können Sie den Vorgang innerhalb weniger Minuten vollständig vorlegen, ohne dass jemand suchen muss? Diese Fragen sollten Sie mit Ja beantworten können:
- Ist der Auslöser mit Zeitstempel, Auftraggeber und Vorgangs-ID dokumentiert?
- Sind alle entscheidungsrelevanten Datenquellen samt Versionsstand nachweisbar?
- Lassen sich Modellversion, Systemanweisung und Regelstand dem Vorgang zuordnen?
- Enthält der Audit-Trail jeden Schreibzugriff, das Ergebnis und technische Fehler?
- Sind Freigaben samt Berechtigung und angezeigtem Entscheidungskontext erfasst?
- Ist der Audit-Trail vom KI-System getrennt gespeichert und nachträglich manipulationssicher?
- Gibt es einen verantwortlichen Prozess, der Protokolle prüft und Abweichungen bearbeitet?
Wenn bei mehreren Punkten nur ein Entwickler „irgendwo nachsehen“ müsste, ist das kein kleiner Dokumentationsmangel. Dann fehlt eine tragfähige Kontrollarchitektur. Die technische Umsetzung liegt bei IT und Architektur; die fachliche Verantwortung für Freigaben, Aufbewahrung und Kontrollziele gehört zum jeweiligen Prozessverantwortlichen. Ein KI-Agent im Einkauf braucht einen anderen Verantwortlichen als einer im Kundenservice.
Wählen Sie vor dem nächsten Kundenaudit einen realen KI-Vorgang aus und spielen Sie die Checkliste ohne Sonderzugriffe durch. Wenn der Nachweis nicht steht, buchen Sie einen Potenzial-Check: eine halbe Stunde, kostenlos, mit einer Einschätzung, wie aus Ihrem Prototyp ein prüfbares System wird.