Insights · Thema
KI-Governance im Mittelstand
Wie mittelständische Unternehmen den KI-Einsatz steuern: eine Inventur der eingesetzten Werkzeuge, klare Freigaben, nachvollziehbare Entscheidungen und die Pflichten aus dem EU AI Act.
KI-Governance beantwortet drei Fragen, die in den meisten Unternehmen niemand beantworten kann. Welche KI-Werkzeuge werden bei uns eingesetzt? Welche Daten fließen hinein? Und wer hat entschieden, dass das so sein darf? Solange diese drei Antworten fehlen, ist jede Aussage zur Regelkonformität geraten, egal wie gut die eingesetzten Systeme sind.
Der Einstieg ist deshalb nie ein Regelwerk, sondern eine Inventur. In fast jedem Betrieb laufen KI-Werkzeuge, die nie freigegeben wurden: ein Übersetzungsdienst im Vertrieb, ein Chatbot-Konto in der Buchhaltung, ein Code-Assistent in der Entwicklung. Diese Schatten-KI ist selten böswillig und fast immer nützlich. Sie ist nur unsichtbar, und was unsichtbar ist, lässt sich weder prüfen noch absichern.
Aus der Inventur folgt die eigentliche Arbeit. Für jeden Einsatzfall wird festgelegt, welche Datenkategorien hineindürfen, wer die Ergebnisse prüft, bevor sie wirken, und woran ein Fehler im Nachhinein erkennbar ist. Den letzten Punkt überspringen Unternehmen am häufigsten, und genau an ihm bleibt später jede Prüfung hängen. Ohne Protokoll über Eingabe, Modellstand und Freigabe lässt sich ein einzelner Vorgang nicht mehr rekonstruieren.
Der EU AI Act verschärft das, aber er erfindet es nicht. Risikoeinstufung, Transparenz und Dokumentation sind für Unternehmen mit einem funktionierenden Freigabeprozess eine Formalisierung dessen, was ohnehin passiert. Für alle anderen werden sie ein Projekt. Wer die Inventur hat, kann einstufen. Wer einstufen kann, kann dokumentieren.
Bewährt hat sich, Governance nicht als Richtlinie zu schreiben, sondern in den Ablauf einzubauen. Ein Anwendungsfall, der ohne hinterlegten Zweck, ohne benannte Datenkategorien und ohne Prüfschritt gar nicht produktiv gehen kann, braucht kein Dokument, das ihn verbietet.
Dazu gehört eine ehrliche Antwort auf die Frage, wer haftet. Ein KI-System trifft keine Entscheidungen, es macht Vorschläge. Die Entscheidung trifft, wer den Vorschlag übernimmt, oder wer festgelegt hat, dass er ohne Prüfung wirkt. Diese Zuordnung gehört vor die Produktivsetzung und nicht in die Aufarbeitung eines Vorfalls. Sie ist auch der Punkt, an dem sich echte Governance vom Feigenblatt unterscheidet: Solange niemand benannt ist, ist niemand zuständig.
Die Artikel unten behandeln die einzelnen Schritte, von der Schatten-KI-Inventur über die Kontrolle der Datenflüsse bis zum Audit-Trail, der die Nachvollziehbarkeit trägt.
Überblick vom · zuletzt ergänzt am
23 Artikel zum Thema
 KI-Modellversion einfrieren genügt der Compliance nichtEine feste Modellversion verhindert nur, dass der Anbieter unbemerkt das Modell tauscht. Nachweisbar wird ein KI-Ergebnis erst durch eine unabhängige zweite Prüfinstanz und einen protokollierten Prüfweg.
 EU AI Act und Audit-Trail für KI-Systeme: Was Sie jetzt bauen müssenEin Prompt mit „Sei vorsichtig“ ist keine Kontrolle. Welche fünf Elemente ein Audit-Trail für KI-Agenten enthalten muss und wie Sie ihn in vier Schritten in bestehende Systeme einbauen.
 EU AI Act Umsetzung: Vier Architektur-Prinzipien für Compliance ohne KontrollverlustCompliance-Dokumentation kann als Nebenprodukt des Betriebs entstehen statt als Fleißarbeit. Vier Architektur-Prinzipien, mit denen KI-Nutzung im Unternehmen kontrollierbar wird.
 EU AI Act Transparenzpflicht: So bauen Sie die Kennzeichnung direkt in Ihre Systeme einEine Intranet-Seite zur Kennzeichnungspflicht hilft dem Vertriebsmitarbeiter kurz vor Feierabend nicht. Wie Chatbot-Hinweis, maschinenlesbare Markierung und Audit-Trail als Funktion in Ihre Systeme kommen.
 Vom Prompt zur Kontrolle: KI-Governance braucht technische Durchsetzung„Lösche keine Kundendaten ohne Freigabe“ ist eine Bitte an das Modell, keine Kontrolle. Warum Berechtigungen, Betragsgrenzen und Freigaben in den Harness gehören und wie ein Audit-Trail auch blockierte Aktionen beweist.
 KI-Modelle einfrieren: Warum Reproduzierbarkeit für Compliance entscheidend istWenn der Anbieter das Modell still austauscht, existiert der Stand von damals nicht mehr. Wann Sie ein offenes Modell auf eigener Infrastruktur einfrieren sollten und wann eine dokumentierte Cloud-Version genügt.
 KI-Daten in der EU verarbeiten: Wann die souveräne Cloud die richtige Wahl istNicht jede KI-Anwendung gehört auf eigene Infrastruktur, aber einige dürfen nirgendwo anders laufen. Eine Sortierhilfe für Datenschutz- und Compliance-Verantwortliche, mit Kostenlogik statt Ideologie.
 Schatten-KI: KI-Nutzung im Unternehmen kontrollieren, ohne sie zu verbietenWer ChatGPT sperrt, verliert den Überblick, nicht die Nutzung. Wie Sie aus Schatten-KI eine Bedarfsanalyse machen und Mitarbeitende zu KI-Champions werden, die wissen, was in keinen Prompt gehört.
 KI-Transparenz nach EU AI Act: Als Systemfunktion bauen statt per Richtlinie hoffenEine Richtlinie zur KI-Kennzeichnung hält genau so lange, wie niemand unter Zeitdruck steht. Warum die Transparenzpflichten des EU AI Act in den Code gehören und wie ein zentrales Gateway den Nachweis gleich mitliefert.
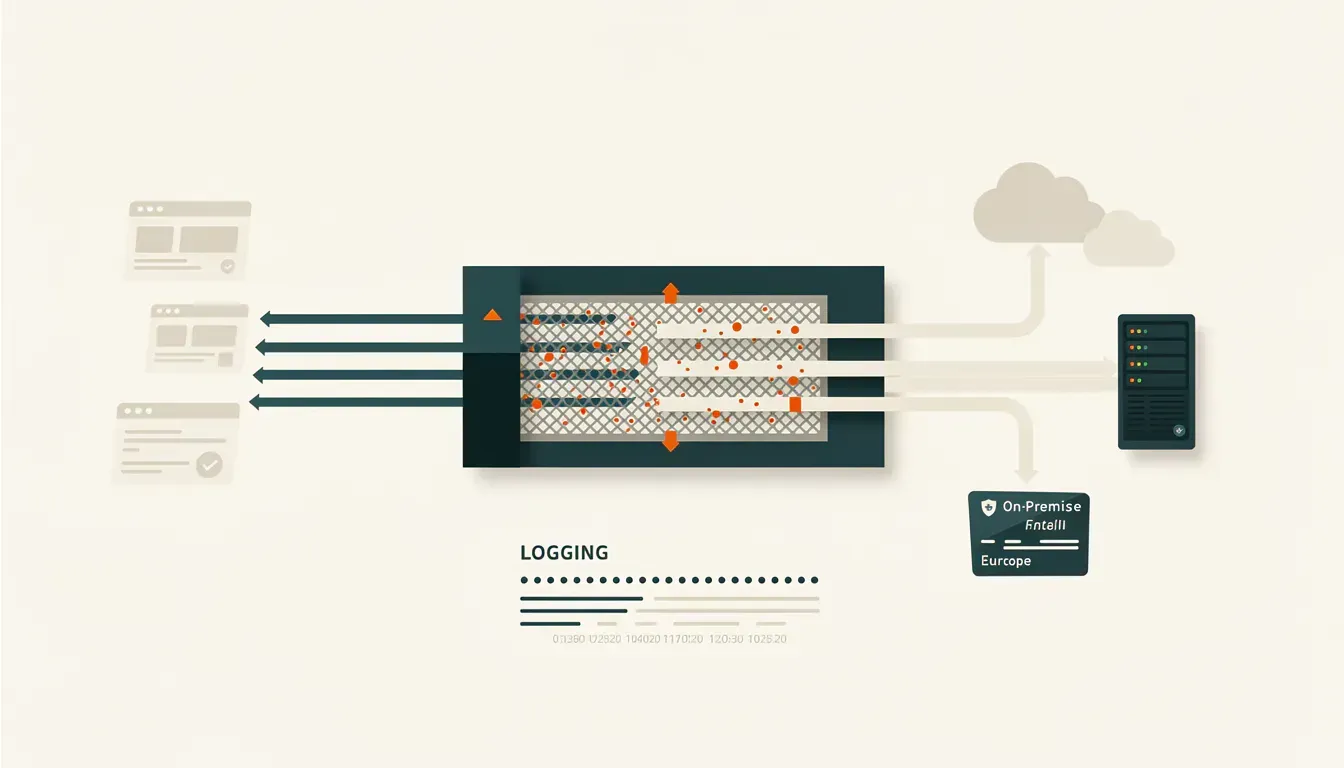 KI-Governance im Mittelstand: Datenflüsse kontrollieren statt ChatGPT verbietenEin Auftragsverarbeitungsvertrag stoppt keinen einzigen Datenabfluss. Wie ein zentrales KI-Gateway mit Filterung, Modellrouten und Protokoll die KI-Nutzung im Mittelstand kontrollierbar macht.
 Schatten-KI-Inventur: In vier Schritten die KI-Nutzung im Unternehmen kontrollierenWer ChatGPT verbietet, bekommt dieselben Kundendaten auf privaten Smartphones, nur ohne Protokoll. Vier Schritte, mit denen Geschäftsführer die tatsächliche KI-Nutzung erfassen und in einen kontrollierten Zugang überführen.
 Vom Verbot zur Strategie: KI-Governance im Mittelstand, die Mitarbeiter mitnimmtEin Verbot macht Schatten-KI nicht kleiner, nur unsichtbarer. Wie ein nutzbares Angebot, ein KI-Gateway und automatische Nachweise die Nutzung zurück in den Sichtbereich holen.
 EU AI Act im Mittelstand: Transparenzpflichten als Software-Funktion umsetzenEin Hinweis in der Datenschutzerklärung schützt niemanden, eine Richtlinie im Intranet erzwingt nichts. Warum Kennzeichnung, Herkunftsdaten und Audit-Trail in die Systeme gehören, in denen Inhalte entstehen.
 KI-Agenten im Organigramm: So integrieren Sie digitale Zuarbeiter in Ihre UnternehmensstrukturEin KI-Agent ohne Verantwortlichen ist ein Haftungsrisiko. Der Artikel zeigt, wie Sie Agenten als Assistenz-Rollen mit Stellenprofil, Freigabe-Inbox und Wochenbericht in Ihre Aufbauorganisation einbauen.
 Vom RAG zur Wissens-Governance: Warum Quellenpflege über die Qualität Ihrer KI-Antworten entscheidetEin besseres Sprachmodell rettet keine ungepflegte Dokumentenablage. Was ein Wissenssystem mit Verantwortlichen, Freigaben und Audit Trail anders macht als klassisches RAG.
 Warum Ihre Excel-Tabelle ein Sicherheitsrisiko ist und wie Sie Betriebsdaten besser schützenEine Datei kennt keine Rollen, keine Historie und kein Protokoll. Warum das für Elektrobetriebe mit Kundendaten und Gebäudezugängen ein Haftungsrisiko ist und was eine Anwendung mit Datenbank ändert.
 Sicherheit und Compliance in der Handwerks-IT: Was DORA, NIS2 und DSGVO für Sie bedeutenDORA betrifft Ihren Handwerksbetrieb nicht direkt, Ihre Bankkunden aber schon. Was wirklich für Sie gilt, wie ein Notfallplan aussieht und wann Sie Updates und Backups besser abgeben.
 Individuelle Webseite oder Baukasten: Wer schützt Ihre Unternehmensdaten wirklich?Für die Visitenkarte im Netz reicht der Baukasten. Sobald Kundendaten und ERP-Anbindung dazukommen, entscheidet die Architektur über Kontrolle und Haftung.
 EU AI Act für den Mittelstand: Was Sie ab wann beachten müssenNicht die Hochrisiko-Klasse ist für die meisten Betriebe das Thema, sondern der Nachweis: Welches System hat wann mit welchen Daten was entschieden? Was die KI-Verordnung gestaffelt verlangt.
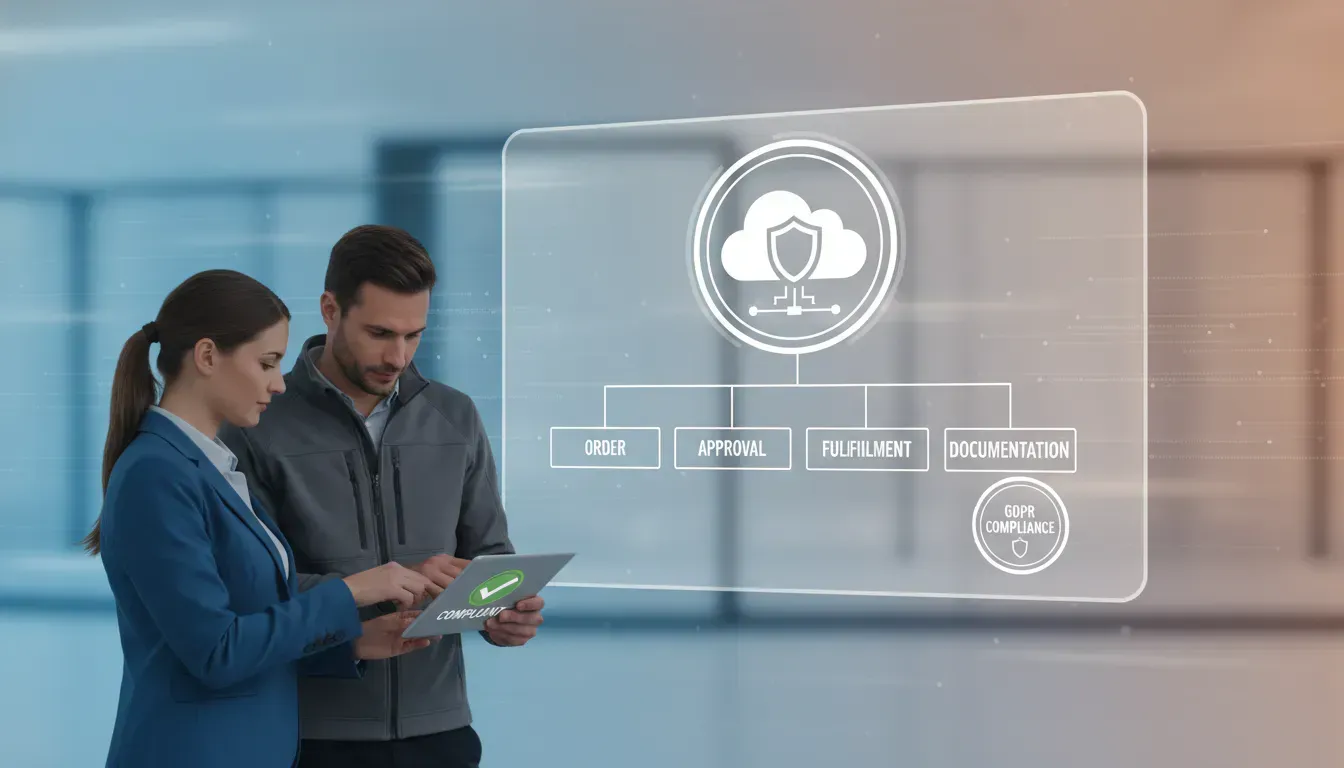 Souveräne Cloud für die Auftragsabwicklung: Kundendaten in der EU, Prozesse ohne MedienbrücheDer Speicherort ist die eine Hälfte der Compliance, die Verarbeitung die andere. Warum KI-Bausteine die Frage nach der souveränen Cloud neu stellen und mit welchen drei Prüffragen Sie Anbieter aussortieren.
 Souveräne Cloud für regulierte Branchen: Was Compliance wirklich verlangt„EU-Region" auf dem Angebot heißt noch lange nicht souverän. Welche Nachweise Aufsicht und Datenschutz wirklich verlangen, was eine souveräne Cloud davon liefert und woran Sie einen echten Betreiber erkennen.
 Souveräne KI statt Hyperscaler: Warum Compliance-Verantwortliche beim neuen Grok-Modell genau hinschauen solltenMehr Leistung, weniger Geld, an einem Nachmittag eingebunden. Genau diese Bequemlichkeit ist für Datenschutzverantwortliche das Problem.
 Souveräne Cloud-Strategien: Wie europäische Infrastrukturen wie STACKIT Ihr Haftungsrisiko senkenWer in Deutschland hostet und den KI-Assistenten über eine US-Schnittstelle laufen lässt, hat die Drittlandübermittlung nur versteckt. Was eine souveräne Cloud an Haftung wirklich abnimmt, was STACKIT ist und wo die Architektur übernimmt.
Häufige Fragen
- Womit fängt KI-Governance im Mittelstand an?
- Mit einer Inventur, nicht mit einer Richtlinie. Erst wenn bekannt ist, welche KI-Werkzeuge tatsächlich im Einsatz sind und welche Daten hineinfließen, lässt sich etwas regeln. Eine Richtlinie ohne Inventur regelt einen Zustand, den niemand kennt.
- Was ist Schatten-KI?
- KI-Werkzeuge, die Mitarbeitende ohne Freigabe einsetzen, weil sie die Arbeit erleichtern: Übersetzungsdienste, Chat-Konten, Code-Assistenten. Das Problem ist nicht der Einsatz, sondern dass er unsichtbar ist und deshalb weder geprüft noch abgesichert werden kann.
- Welche Pflichten bringt der EU AI Act für mittelständische Unternehmen?
- Im Kern eine Risikoeinstufung je Anwendungsfall, Transparenz gegenüber Betroffenen und Dokumentation des Einsatzes. Wer einen funktionierenden Freigabeprozess hat, formalisiert damit, was ohnehin passiert. Ohne Inventur und Protokollierung wird daraus ein eigenes Projekt.
- Warum reicht es nicht, den KI-Einsatz zu verbieten?
- Weil ein Verbot den Einsatz nicht beendet, sondern nur die Sichtbarkeit. Die Werkzeuge bleiben im Einsatz, nur eben auf privaten Konten und außerhalb jeder Kontrolle. Freigeben, protokollieren und begrenzen führt zu einem prüfbaren Zustand, verbieten nicht.