Insights
EU AI Act und Audit-Trail für KI-Systeme: Was Sie jetzt bauen müssen
Ein Prompt mit „Sei vorsichtig“ ist keine Kontrolle. Welche fünf Elemente ein Audit-Trail für KI-Agenten enthalten muss und wie Sie ihn in vier Schritten in bestehende Systeme einbauen.
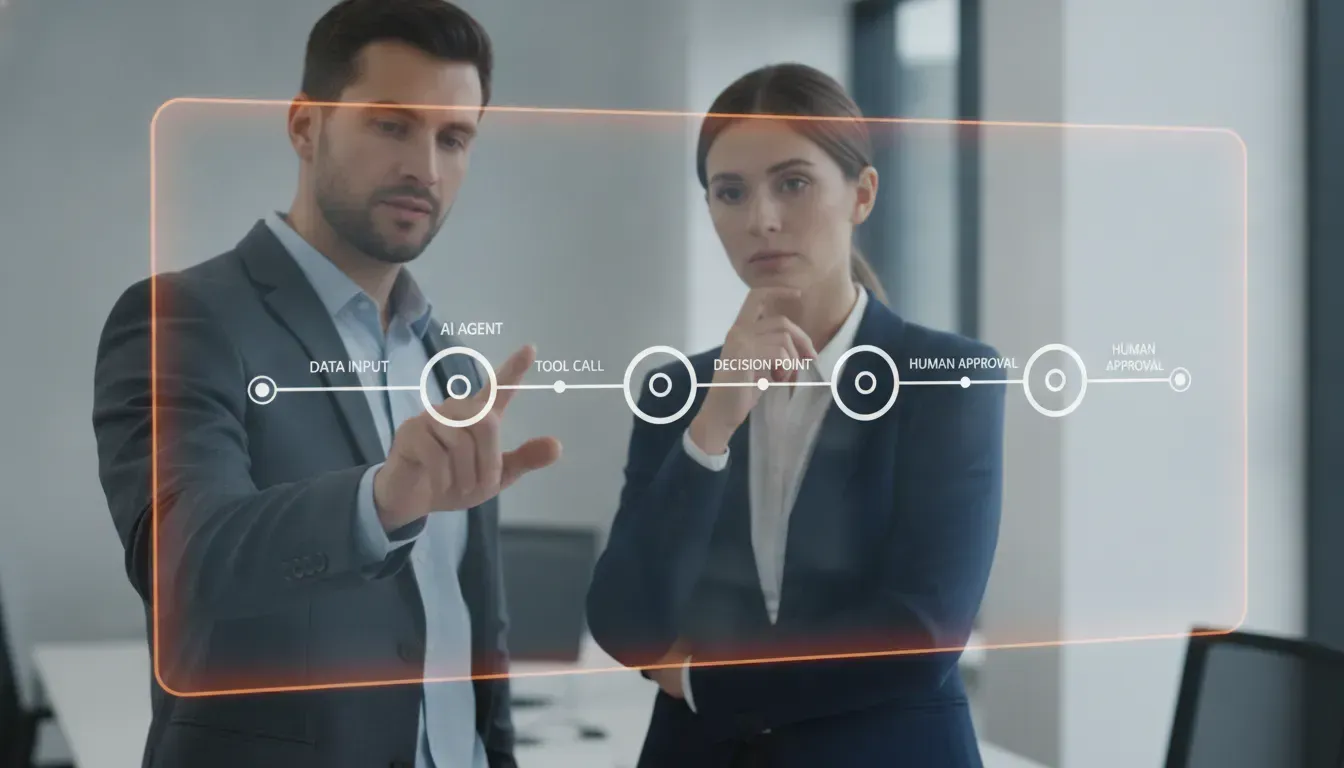
Der EU AI Act macht für viele KI-Systeme die automatische Aufzeichnung von Ereignissen zur Pflicht, und die technische Grundlage dafür ist ein Audit-Trail. Wer seine KI-Agenten jetzt mit einem unveränderbaren Protokoll ausstattet, kann bei einer Prüfung antworten, statt zu suchen.
Warum der EU AI Act einen Audit-Trail für KI-Systeme verlangt
Der EU AI Act stuft KI-Systeme nach Risikoklassen ein und fordert für Hochrisiko-Systeme Transparenz- und Dokumentationspflichten. Dazu gehört, dass das System Ereignisse automatisch aufzeichnet, damit sich sein Verhalten über den gesamten Lebenszyklus zurückverfolgen lässt. Für KI-Agenten, die eigenständig Entscheidungen treffen oder Aktionen ausführen, bedeutet das: Jede Entscheidung, jede Datenabfrage und jeder Werkzeug-Aufruf muss nachvollziehbar sein.
Ob Ihr System als Hochrisiko-System eingestuft wird, klärt Ihre Rechtsabteilung. Unsere Erfahrung aus dem Betrieb: Bauen Sie den Audit-Trail unabhängig davon. Ein KI-Agent, dessen Handeln Sie nicht rekonstruieren können, ist auch ohne Aufsichtsbehörde ein Problem, spätestens bei der ersten Kundenreklamation.
Was ein Audit-Trail für KI-Agenten enthalten muss
Ein Audit-Trail für KI-Agenten protokolliert fünf Kernelemente: Auslöser, Datengrundlage, Werkzeug-Aufrufe, Freigaben und Modellversion. Fehlt eines davon, bleibt die Kette lückenhaft.
Auslöser. Wer oder was hat den Vorgang gestartet? Zeitstempel, Auftrag und Quelle (Mensch, System, anderer Agent) gehören festgehalten. Startet ein Agent im Kundenservice eine Rückerstattung, zeigt der Trail, dass der Auslöser eine E-Mail des Kunden war.
Datengrundlage. Welche Dokumente, Datenbanken oder Suchergebnisse hat der Agent verwendet? Nur so lässt sich später klären, ob eine Fehlentscheidung auf falschen Daten oder fehlerhafter Logik beruhte. Greift ein Agent für Kreditentscheidungen auf eine veraltete Bonitätsdatei zu, deckt der Trail die Ursache auf.
Werkzeug-Aufrufe. Jede Aktion mit Außenwirkung, etwa E-Mail-Versand, Datenbank-Update oder API-Aufruf, wird mit Parametern und Ergebnis protokolliert. Lesezugriffe können pauschal erfasst werden, Schreibzugriffe vollständig. Ein Agent, der Bestellungen storniert, hinterlässt für jede Stornierung einen Eintrag mit Bestellnummer und Grund.
Freigaben. Wo ein Mensch eingreift, hält der Trail fest, wer wann auf welcher Informationsbasis freigegeben hat. Das schützt das Unternehmen und den Mitarbeiter gleichermaßen.
Modellversion. Welches KI-Modell, welche Konfiguration und welcher Stand der Anweisungen waren aktiv? Anbieter aktualisieren Modelle im Hintergrund. Ohne diese Angabe ist eine spätere Rekonstruktion unmöglich.
Zusätzlich muss der Audit-Trail unveränderbar sein und getrennt vom KI-System gespeichert werden. Nur so kann weder ein fehlgeleiteter Agent noch ein Mitarbeiter nachträglich Einträge manipulieren.
Warum ein Prompt kein Kontrollpunkt ist
Anweisungen im Prompt wie „Sei vorsichtig“ oder „Ergebnisse prüfen“ sind keine Kontrolle, sondern eine Bitte. Sprachmodelle befolgen Anweisungen meistens, und „meistens“ reicht im Betriebsalltag nicht. Echte Kontrollpunkte liegen außerhalb des Modells, in Code, den das Modell nicht umgehen kann: ein Freigabe-Gate, das Geldtransfers technisch blockiert, bis ein Mensch bestätigt; eine Sperre, die Löschoperationen an Bedingungen knüpft; ein Limit, das nach wiederholten Fehlversuchen abbricht und eskaliert.
Der Unterschied ist derselbe wie zwischen einem Schild „Bitte langsam fahren“ und einer Schwelle in der Straße. Der Audit-Trail dokumentiert dann beides: dass die Schwelle existiert und dass sie gegriffen hat.
So implementieren Sie einen Audit-Trail Schritt für Schritt
Die Umsetzung folgt vier Schritten, von denen Sie keinen überspringen sollten.
Anforderungen definieren. Erfassen Sie, welche KI-Agenten Sie einsetzen und welcher Risikoklasse sie zuzuordnen sind. Legen Sie fest, welche Ereignisse protokolliert werden. Im Zweifel mehr als weniger; löschen können Sie später, nacherfassen nicht.
Architektur planen. Der Audit-Trail ist ein separates Modul mit eigener Datenbank und Schreibrechten ausschließlich für das Protokollierungssystem. Offene Formate wie JSON halten die Daten auswertbar, auch wenn Sie das Werkzeug wechseln.
Protokollierung einbauen. Die Protokollierung gehört in den Agenten-Code selbst, als Bestandteil jeder Aktion, nicht als nachträglicher Hook, der bei der nächsten Änderung vergessen wird.
Prozesse festlegen. Wer hat Zugriff auf den Audit-Trail, wie lange werden Daten aufbewahrt, wie läuft eine Prüfung ab? Die Aufbewahrungsfrist richtet sich nach Branche, Verträgen und DSGVO; personenbezogene Daten dürfen nicht länger als nötig gespeichert werden.
Ein Szenario aus der Logistik: Ein KI-Agent optimiert Lieferrouten und greift dafür auf Wetterdaten, Verkehrsinformationen und historische Lieferzeiten zu. Reklamiert ein Kunde eine verspätete Lieferung, zeigt der Trail, welche Daten dem Agenten vorlagen und wann er die Route geändert hat. Lag die Verzögerung an einem Stau, ist das in Minuten belegt. Lag sie an einer veralteten Datenquelle, wissen Sie, was zu reparieren ist.
Was der Audit-Trail über die Compliance hinaus leistet
Die protokollierten Daten zeigen, wo Agenten regelmäßig abbrechen, welche Werkzeug-Aufrufe fehlschlagen und an welchen Stellen Menschen korrigierend eingreifen. Das ist die Grundlage, um KI-Agenten anhand von Messwerten zu verbessern, ohne Workshop und ohne externen Berater. Compliance und Qualität sind hier ausnahmsweise dasselbe Bauteil. Wer den Audit-Trail von Anfang an einplant, spart sich den Umbau laufender Systeme.
Häufige Fragen
Welche Unternehmen sind vom EU AI Act betroffen?
Alle Unternehmen, die KI-Systeme in der EU entwickeln, einsetzen oder importieren, unabhängig von ihrer Größe. Die Pflichten richten sich nach der Risikoklasse des Systems. Hochrisiko-Systeme unterliegen den strengsten Anforderungen, einschließlich der Aufzeichnungspflicht.
Was passiert ohne Audit-Trail?
Ohne Audit-Trail können Sie die Aufzeichnungspflichten des EU AI Act für Hochrisiko-Systeme nicht erfüllen; das Gesetz sieht dafür Bußgelder vor. Praktisch relevanter: Sie scheitern bei Kundenaudits und können bei einer Reklamation nicht belegen, was Ihr System getan hat.
Kann ich einen Audit-Trail nachträglich integrieren?
Technisch ja, aber aufwendiger als von Anfang an. Nachträgliche Implementierungen erfordern Umbauten an der Architektur und führen häufig zu Lücken in der Protokollierung.
Was unterscheidet ein Chatprotokoll von einem Audit-Trail?
Ein Chatprotokoll zeigt, was gesagt wurde. Ein Audit-Trail zeigt, was das System getan hat: Datenbankzugriffe, API-Aufrufe, Freigaben. Für die Nachweispflicht zählt nur der Audit-Trail.
Fangen Sie mit der Bestandsaufnahme an
Listen Sie Ihre KI-Systeme auf und notieren Sie je System, ob Auslöser, Datengrundlage, Werkzeug-Aufrufe, Freigaben und Modellversion heute protokolliert werden. Wo Lücken sind, bringen Sie die Liste mit in den Potenzial-Check: eine halbe Stunde, kostenlos, mit einer Einschätzung, wie Sie den Audit-Trail in Ihr bestehendes System bekommen. Potenzial-Check buchen