Insights
KI-Agenten sicher integrieren: So behalten Sie die Kontrolle über Ihre Unternehmensdaten
Ein Agent tut, was er darf, und meist darf er zu viel. Vier technische Kontrollen, mit denen Datenzugriff, Datenabfluss und Nachvollziehbarkeit von KI-Agenten geregelt bleiben.
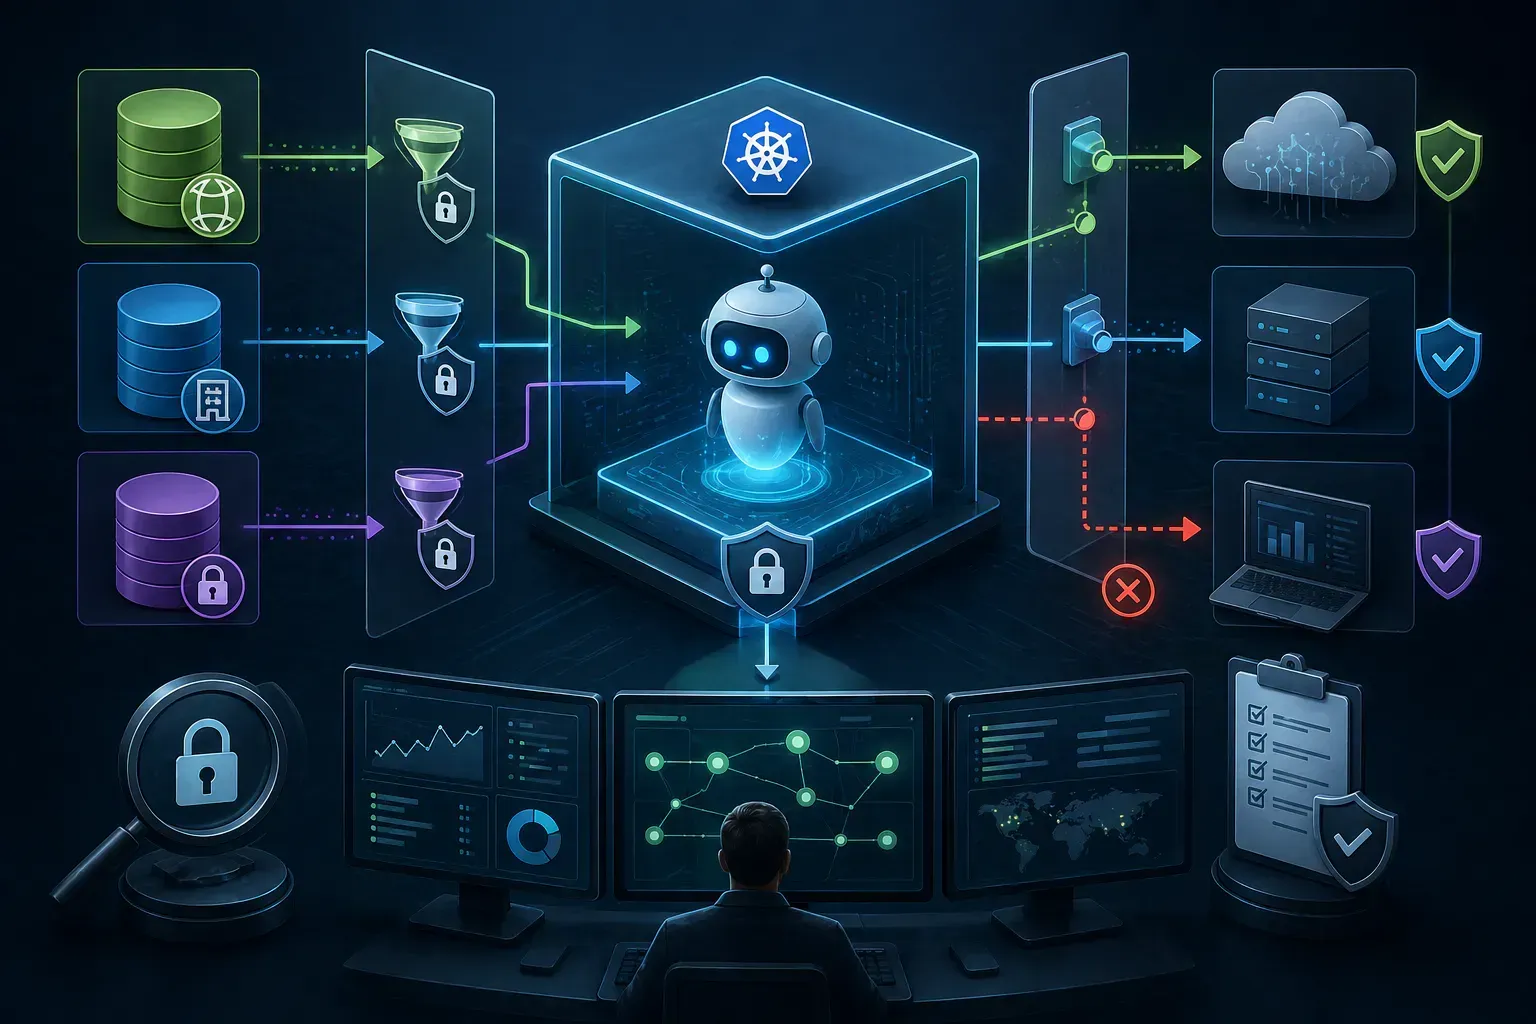
Ein KI-Agent, der selbstständig Daten liest und Aktionen auslöst, ist ein neuer Mitarbeiter mit Zugriff auf Ihre Systeme, nur ohne Arbeitsvertrag und ohne Gespür für Vertraulichkeit. Wer ihn sicher integrieren will, begrenzt seine Rechte technisch, führt jeden Datenweg über einen Kontrollpunkt und protokolliert jede Entscheidung.
Warum die klassische Perimeter-Sicherheit hier nicht greift
Firewalls und Netzwerkzonen schützen davor, dass Fremde hereinkommen. Ein KI-Agent ist aber schon drin. Er ruft externe Modell-Schnittstellen auf und schreibt in Ihre Systeme; er tut genau das, was er darf, und das Problem ist, dass er meist zu viel darf. Dazu kommt, dass ein Sprachmodell durch präparierte Eingaben umgelenkt werden kann: Ein Dokument mit versteckter Anweisung reicht, damit der Agent Daten dorthin schickt, wo sie nicht hingehören. Deshalb muss jede Aktion des Agenten für sich autorisiert werden, unabhängig davon, wer oder was sie angestoßen hat.
Ein AVV reicht nicht für Prompts: Datenzugriff nach Klassifizierung begrenzen
Die erste Kontrolle sitzt vor dem Modell. Teilen Sie Ihre Daten in öffentlich, intern und vertraulich, und geben Sie jedem Agenten nur die Klasse, die seine Aufgabe braucht. Ein Agent für den Kundenservice arbeitet mit Vorgangsdaten, aber nicht mit vollständigen Personenprofilen; er bekommt eine Vorgangsnummer statt eines Namens. Technisch heißt das rollenbasierte Zugriffe auf Datenbanken und eine Maskierung, die personenbezogene Felder entfernt, bevor ein Prompt entsteht. Eine Auftragsverarbeitungsvereinbarung mit dem Modellanbieter deckt Prompts, in denen Kundendaten stehen, nicht zuverlässig ab; der belastbare Schutz ist, dass sie gar nicht hineingelangen. Wie diese Maskierung arbeitet, beschreibt Datenmaskierung für KI.
Ein Gateway als einziger Kontrollpunkt
Alle Anfragen eines Agenten, nach innen wie nach außen, laufen über ein API-Gateway. Es prüft Eingaben, begrenzt die Datenmenge je Aufruf, lässt nur freigegebene Endpunkte zu und protokolliert jede Anfrage. Ein Logistik-Agent darf darüber den Sendungsstatus lesen, aber nicht in das ERP-System schreiben. Weil auch ausgehende Verbindungen durch das Gateway laufen, kann ein umgelenkter Agent keine Daten an eine fremde Adresse senden. Die Verbindung wird schlicht nicht aufgebaut.
Jede Entscheidung nachvollziehbar protokollieren
Was ein Agent getan hat, muss sich später belegen lassen: welche Daten er wann verwendet hat, welches Modell in welcher Version geantwortet hat und welche Aktion daraus folgte. Ein Agent, der Rechnungen freigibt, braucht diese Spur schon wegen der Nachvollziehbarkeit, die die GoBD für Buchführungsprozesse verlangt. Das Protokoll muss unveränderbar gespeichert sein und die Modellversion enthalten, sonst können Sie ein Ergebnis später nicht reproduzieren. Wie ein solcher Audit-Trail nachträglich in bestehende Systeme kommt, steht in Audit-Trail für KI-Systeme nachrüsten.
Den Agenten kapseln: DSGVO-konforme KI-Nutzung im Unternehmen durch Technik statt Richtlinie
Lassen Sie Agenten nicht frei im Netz laufen. Jeder Agent bekommt eine eigene, abgeschottete Umgebung mit genau den Berechtigungen, die seine Aufgabe braucht, und keinem Netzzugriff darüber hinaus. Ein Agent zur Dokumentenanalyse liest aus einer verschlüsselten Ablage und schreibt sein Ergebnis in eine definierte Tabelle. Mehr kann er nicht, auch nicht auf Anweisung eines Dokuments. Für die Zweckbindung, die die DSGVO verlangt, ist diese Beschränkung die belastbarste Antwort: Der Agent kann Daten für nichts anderes verwenden, weil er sie für nichts anderes erreicht.
So gehen Sie vor
Beginnen Sie mit einer Liste aller Datenquellen und ihrer Klassifizierung. Zeichnen Sie dann für jeden geplanten Agenten auf, welche Daten hineingehen und welche Aktionen herausgehen. Erst danach folgt die Technik aus den Abschnitten oben. Testen Sie vor dem Start gezielt mit präparierten Eingaben, ob sich der Agent zu unerlaubten Aktionen verleiten lässt, und prüfen Sie seine Rechte bei jeder Änderung seiner Aufgabe neu, nicht nach Kalender.
Der nächste Schritt: den einen Agenten prüfen, der schon läuft
In den meisten Unternehmen läuft bereits ein Agent oder Assistent, oft als Versuch einer Fachabteilung. Nehmen Sie diesen einen und beantworten Sie zwei Fragen: Welche Daten sieht er, und wohin kann er sie senden? Wenn die Antwort „weiß nicht“ lautet, ist das Ihr Startpunkt. Eine halbe Stunde reicht: Wir gehen den Datenweg mit Ihnen durch und zeigen, welche Kontrolle zuerst fehlt: Potenzial-Check buchen.